

Trước & Sau Khi Sửa Tại RIGPC
- ✗Máy chạy chậm bất thường, CPU/RAM dùng cao
- ✗Quảng cáo popup liên tục dù không mở gì
- ✗File bị mã hóa ransomware, không mở được
- ✗Trình duyệt bị đổi trang chủ, cài toolbar lạ
- ✓Diệt sạch virus, malware, adware
- ✓Máy chạy nhanh trở lại, CPU/RAM bình thường
- ✓Cài antivirus chuẩn, bảo vệ thời gian thực
- ✓Tư vấn thói quen dùng máy an toàn
Dấu Hiệu Nhận Biết
- ✓Quảng cáo pop-up xuất hiện liên tục kể cả trên desktop
- ✓Máy chạy chậm bất thường, CPU/RAM sử dụng cao
- ✓File bị mã hóa, đổi đuôi lạ (ransomware)
- ✓Trình duyệt tự mở tab lạ, đổi homepage
- ✓Antivirus bị vô hiệu hóa hoặc không chạy được
Nguyên Nhân Phổ Biến
Câu trả lời ngắn — phần lớn ca 'máy nhiễm virus' không phải virus
Câu trả lời ngắn trước: trong số máy khách mang tới quầy vì nghi nhiễm virus, phần lớn không nhiễm virus theo nghĩa phá hoại. Thứ đang chạy trên máy thường là quảng cáo bám vào trình duyệt, một phần mở rộng tự cài, một chương trình rác chen vào danh sách tự chạy cùng Windows, hoặc đơn giản là một trang web giả làm cửa sổ cảnh báo. Nói ra điều đó không phải để trấn an cho xong việc: nhóm này xử lý được, không mất dữ liệu, và không cần mua thêm phần mềm nào.
Ngược lại, có đúng hai tình huống mà việc gấp là thật. Một: tệp trong máy bị nối thêm một đuôi lạ và trong từng thư mục xuất hiện một tệp ghi chú đòi tiền — chuyện đó xử ở mục ngay dưới, và việc đầu tiên là ngừng dùng máy. Hai: máy được dùng cho ngân hàng, email công việc hay phần mềm kế toán và đã có dấu hiệu bị đăng nhập lạ — lúc đó thứ mất không phải mấy tệp mà là mật khẩu, và cách xử nằm ở mục cuối bài.
Thêm một điều cần nói thẳng, vì có quá nhiều bài viết bán hàng bằng cách làm ngược lại: Windows đã có sẵn phần bảo vệ thường trú, bật theo mặc định, và với đa số người dùng thế là đủ. Bạn không buộc phải mua một bộ diệt virus để xử lý ca này. Cài thêm một bộ thường trú thứ hai gần như luôn làm máy nặng hơn chứ không an toàn hơn, vì hai bộ sẽ quét cả tệp của nhau.
Và đừng tải trình dọn máy, trình tăng tốc, trình sửa registry hay trình cập nhật driver để chữa. RIGPC gặp nhóm này thường xuyên đủ để nói thẳng: trên nhiều máy mang tới quầy, đó chính là thứ gây ra triệu chứng chứ không phải thứ chữa được nó.
Tệp bị đổi đuôi và có thư đòi tiền — dừng máy ngay
Nếu tệp trong máy đã bị đổi đuôi và trong mỗi thư mục có một tệp ghi chú đòi tiền để đổi lại, thì việc cần làm không phải quét virus, mà là dừng lại. Ngắt máy khỏi mạng, rút mọi ổ ngoài, ngừng dùng, đừng trả tiền, và đừng tải công cụ giải mã tìm được bằng cách tìm kiếm trên mạng — chỗ đó chính là nơi lứa lừa đảo thứ hai đứng chờ người đang hoảng.
- Ngắt mạng trước tiên: rút dây, hoặc tắt sóng không dây. Còn đang mã hoá thì nó đi tiếp sang ổ mạng và sang thư mục đang đồng bộ lên mây.
- Rút ổ cứng ngoài, USB, thẻ nhớ. Cắm ổ ngoài vào lúc này để chép dữ liệu ra là đưa thêm một ổ cho nó mã hoá.
- Đừng đổi tên, đừng xoá, đừng dồn các tệp đã bị mã hoá sang chỗ khác. Đuôi tệp và tệp ghi chú là dữ kiện duy nhất để nhận ra đúng dòng mã độc.
- Chụp ảnh tệp ghi chú đòi tiền và giữ lại nguyên một tệp đã bị mã hoá. Không có hai thứ đó thì không ai nhận dạng được dòng nào.
- Đừng bật lại máy nhiều lần cho đỡ. Nhiều dòng chạy tiếp mỗi lần Windows khởi động và ăn hết phần chưa kịp mã hoá.
- Đừng trả tiền. Trả rồi vẫn có thể không nhận được khoá, và việc trả xác nhận bạn là người sẵn sàng trả — máy đã trả một lần hay bị quay lại.
- Đừng format ổ hay cài lại Windows trước khi có người xem. Cài lại xoá luôn phần còn cứu được.
Nói thật về khả năng cứu, vì đây là chỗ nhiều nơi hứa quá tay: dữ liệu đã bị mã hoá chỉ có ba đường về. Một, dòng mã độc đó đã bị phá khoá và có công cụ giải mã công khai — đường này tồn tại thật, do lực lượng phòng chống tội phạm mạng và các hãng bảo mật cùng lập, nhưng chỉ dùng được sau khi nhận đúng tên dòng, và phần lớn dòng đang hoạt động không nằm trong đó. Hai, một bản sao lưu ở chỗ khác không bị cắm vào máy lúc đó. Ba, bản chụp nhanh của hệ thống còn sót lại. Ngoài ba đường ấy thì không có đường thứ tư, và bất kỳ ai hứa giải mã được mọi dòng là đang bán một thứ họ không có.
Thứ quyết định ở đây là khoá riêng mà kẻ tấn công giữ, không phải tay nghề của người sửa. Vì vậy thứ tự đúng là nhận dạng dòng trước, kiểm bản sao lưu trước, rồi mới bàn tới việc dựng lại máy — làm ngược thứ tự này là mất luôn phần đáng ra cứu được.
Đó gần như luôn là một trang web, không phải thông báo của Windows.
- Có số điện thoại, có đồng hồ đếm ngược, có tiếng báo động: ba thứ này thuộc về trang web, không thuộc về hệ điều hành.
- Cửa sổ đó thường bật toàn màn hình rồi khoá chuột bằng một chuỗi hộp thoại liên tục. Bấm Esc để rời toàn màn hình, nếu vẫn kẹt thì tắt tiến trình trình duyệt trong Task Manager.
- Mở lại trình duyệt và chọn không phục hồi thẻ cũ. Phục hồi thẻ là mở lại đúng trang vừa gây ra chuyện.
- Thông báo hiện ở góc phải màn hình dù đã đóng trình duyệt thường không phải mã độc: đó là quyền gửi thông báo mà một trang web đã được cấp. Vào phần quyền thông báo của trình duyệt và thu hồi quyền của trang đó.
Lừa nằm ở cuộc điện thoại chứ không nằm trong máy. Người bên kia sẽ xin cài một công cụ điều khiển từ xa, mở vài cửa sổ chữ chạy nhanh cho ra vẻ đang kiểm tra, rồi bán một giấy phép bảo vệ, hoặc dựng một màn hoàn tiền để lấy thông tin tài khoản.
Phân biệt ba nhóm — quảng cáo bám, trình duyệt bị chiếm, nhiễm thật
Ba nhóm này trông giống nhau với người dùng nhưng cách xử khác nhau hẳn, và đoán sai nhóm là lý do khiến một máy quét năm lượt vẫn không sạch. Bảng dưới là cách bàn sửa đọc dấu hiệu trước khi quyết định làm gì.
| Bạn nhìn thấy gì | Nghiêng về nhóm nào | Việc kiểm kế tiếp |
|---|---|---|
| Công cụ tìm kiếm mặc định đổi sang một cái tên chưa từng nghe; đặt lại được nhưng vài hôm sau tự đổi về | Trình duyệt bị chiếm | Xem danh sách phần mở rộng; xem đích của lối tắt trình duyệt có bị nối thêm một địa chỉ phía sau không |
| Có phần mở rộng bạn không cài, xin quyền đọc và đổi dữ liệu trên mọi trang | Quảng cáo bám | Gỡ phần mở rộng đó; xem nó có được cài bằng chính sách quản trị nên không cho gỡ không |
| Thường không phải mã độc: quyền thông báo web | Thu hồi quyền gửi thông báo của trang đó trong cài đặt trình duyệt | |
| Quạt chạy hết công suất khi không mở gì; một tiến trình lạ chiếm CPU và tự bật lại sau khi bị tắt | Nhiễm thật, nhóm đào tiền số | Xem tiến trình đó chạy từ đường dẫn nào; tìm công việc theo lịch đang bật lại nó |
| Nhiễm thật, nhóm ăn trộm thông tin đăng nhập | Ngừng dùng máy; đổi mật khẩu từ một thiết bị khác theo mục cuối bài | |
| Có yêu cầu xác thực hai lớp hiện lên trong khi bạn không đăng nhập gì | Mật khẩu đã ra ngoài | Đừng bấm đồng ý; đổi mật khẩu từ thiết bị khác và đăng xuất mọi phiên |
| Không mở được phần bảo vệ của Windows, hoặc nó báo bị quản trị viên tắt trong khi đây là máy cá nhân | Nhiễm thật, đã có quyền quản trị | Dừng tự xử. Máy đã mất quyền cao nhất thì mọi bước làm tiếp đều không đáng tin |
| Tên tệp bị nối thêm một đuôi lạ và trong từng thư mục có một tệp ghi chú đòi tiền | Mã độc mã hoá dữ liệu | Ngắt mạng, rút ổ ngoài, ngừng dùng — làm theo mục phía trên |
Một dòng nữa cần nói ra vì nó chiếm phần lớn số ca: nếu máy chỉ chậm, và ngoài chậm thì không có dấu hiệu nào ở bảng trên, thì khả năng cao máy không nhiễm gì. Quét thêm một lượt cũng không đổi được gì, vì chỗ tắc nằm ở nơi khác. → Máy tính chạy chậm — tìm đúng chỗ tắc trước khi quét
Đường vào của mã độc bây giờ — không còn là tệp lạ trong USB
Hình dung cũ là một tệp lạ tự chép vào USB. Đường đi hay gặp bây giờ khác, và điểm chung của chúng là cần chính bạn bấm một cái: mã độc thời này xin quyền nhiều hơn là phá cửa. Biết trước mấy cửa đó thì phần phòng gần như xong.
- Trang xác nhận bạn không phải máy tự động nhưng là bản giả, hướng bạn mở hộp Run rồi dán một dòng lệnh mà trang đã tự đặt sẵn vào bộ nhớ tạm. Dòng lệnh đó chính là phần cài. Đây là đường hiệu quả nhất hiện nay vì nó đi qua tay người dùng, không đi qua một tệp nào để phần bảo vệ chặn.
- Nút tải giả trên trang tổng hợp phần mềm: bốn nút Download, nút thật là nút nhỏ nhất. Bộ cài tải về gói kèm thanh công cụ, một trình duyệt thứ hai tự đặt làm mặc định và một mục tự chạy cùng Windows.
- Lớp phủ báo trình duyệt của bạn cần cập nhật, hay báo thiếu bộ giải mã, trên trang xem phim và xem bóng đá. Trình duyệt thật tự cập nhật, không bao giờ nhờ một trang web nhắc bạn.
- Một phần mở rộng sạch lúc bạn cài, sau đó đổi chủ và tự cập nhật thành thứ khác. Bạn không làm gì sai, nhưng máy vẫn đổi hành vi sau một đêm.
- Dấu hiệu chung của mọi bộ cài đáng ngờ: nó yêu cầu bạn tắt phần bảo vệ của Windows trước khi chạy. Câu đó là câu quan trọng nhất trong cả quá trình — phần mềm tử tế không cần bạn mở cửa trước.
- Máy dùng chung và có thêm một tài khoản quyền quản trị không phải của bạn. Người khác cài gì máy nhận nấy, còn bạn không nhìn thấy bước cài đó bao giờ.
Nói thêm một chỗ mà khách hay bất ngờ: máy nhiễm không có nghĩa là bạn dùng máy bừa. Hai cửa đầu trong danh sách trên đánh vào phản xạ bình thường của người dùng cẩn thận — làm theo hướng dẫn trên màn hình, và bấm nút to nhất. Đó là lý do phần này nằm ở đây thay vì nằm trong một lời khuyên chung chung về ý thức an toàn.
Tự kiểm tại nhà — bốn việc không làm hỏng gì
Bốn việc dưới đây an toàn: chúng chỉ đọc và gỡ những thứ bạn nhìn thấy, không đụng tới bên trong hệ thống, và làm sai thì không mất dữ liệu. Nên làm theo đúng thứ tự, vì ba việc đầu đủ để dứt phần lớn ca quảng cáo bám mà không cần ai mở máy.
- Một: mở danh sách phần mở rộng của trình duyệt. Gỡ mọi thứ bạn không nhớ đã cài. Rồi kiểm trang chủ và công cụ tìm kiếm mặc định, đặt lại theo ý bạn.
- Hai: xem đích của lối tắt trình duyệt trên desktop và trên thanh tác vụ. Nếu sau phần đuôi chương trình có thêm một địa chỉ web, đó chính là chỗ trang lạ quay lại mỗi lần mở máy; xoá phần thêm đó là xong.
- Ba: mở danh sách chương trình đã cài rồi xếp theo ngày cài. Thứ được cài đúng ngày máy bắt đầu lạ là nghi phạm đầu tiên, kể cả khi tên nó trông vô hại.
- Bốn: xem thẻ khởi động trong Task Manager, tắt những mục bạn không nhận ra. Tắt ở đây không xoá gì và bật lại được bất cứ lúc nào, nên đây là bước dễ lùi nhất trong cả bài.
Sau bốn việc đó, chạy một lượt quét ngoại tuyến bằng phần bảo vệ sẵn có của Windows: mở Windows Security, vào Virus and threat protection, bấm Scan options, chọn mục quét ngoại tuyến của Microsoft Defender. Máy sẽ khởi động lại và quét trước khi Windows nạp xong. Đó là điểm mạnh mà một lượt quét thường không có, vì thứ đang ẩn trong hệ thống đang chạy thì lúc ấy chưa kịp chạy. Lượt này mất thời gian, và không nên bấm dừng giữa chừng.
Dừng lại, đừng làm tiếp, nếu gặp một trong ba chuyện: phần bảo vệ của Windows không bật lên được, tài khoản của bạn không còn quyền quản trị, hoặc thứ bạn vừa gỡ quay lại sau khi khởi động. Cả ba nói cùng một điều — có thứ đứng cao hơn những gì bạn đang nhìn thấy trên màn hình. Làm tiếp bằng tay lúc đó chỉ xoá mất dấu vết mà không xoá được nguyên nhân, và ca dễ thành ca khó.
Những việc không nên làm — và lúc nào nên ngừng dùng máy
Phần lớn thiệt hại thật mà RIGPC thấy ở nhóm ca này không đến từ mã độc, mà đến từ những việc người dùng làm sau khi phát hiện. Danh sách dưới ngắn nhưng đủ để tránh gần hết.
- Đừng cài thêm một bộ diệt virus thường trú thứ hai. Hai bộ quét lẫn nhau, và máy chậm đi vì đúng thứ bạn cài để bảo vệ nó.
- Đừng tải trình dọn rác, trình tăng tốc, trình sửa registry hay trình cập nhật driver. Nhóm này là nguyên nhân của một phần đáng kể số máy tới quầy vì nghi nhiễm virus.
- Đừng dán lệnh lấy từ một video hay một diễn đàn vào hộp Run, PowerShell hay Command Prompt để sửa nhanh. Bạn không đọc được nó làm gì, và đó đúng là đường vào đang được dùng nhiều nhất.
- Đừng tắt phần bảo vệ của Windows để một bộ cài chạy được. Nếu nó cần bạn tắt thì câu trả lời là không cài.
- Không có phần mềm tử tế nào bán hàng theo kiểu đó.
- Đừng dùng chính máy đang nghi nhiễm để đổi mật khẩu hay đăng nhập ngân hàng. Lý do nằm ở mục cuối.
- Đừng format ổ hay cài lại Windows trước khi lấy dữ liệu ra, nếu trong máy có thứ không được mất.
Còn đây là những trường hợp nên ngừng dùng máy hẳn: tắt nguồn, để ngoài mạng, và chờ có người đọc máy trước khi bật lại.
- Tệp đã bị mã hoá và có thư đòi tiền.
- Bạn đã gõ mật khẩu ngân hàng, email công việc hay phần mềm kế toán sau khi máy bắt đầu lạ.
- Phần bảo vệ của Windows bị tắt và không bật lại được.
- Máy đang giữ dữ liệu khách hàng, dữ liệu công ty hay sổ sách kế toán.
Câu dùng thêm một chút cho xong việc là chỗ một ca dọn được biến thành một ca mất mật khẩu.
Sau khi máy sạch — đổi mật khẩu từ thiết bị khác, và giới hạn của việc dọn
Thứ bị lấy đi trong một ca nhiễm thật hiếm khi là tệp. Phần lớn số đó được gửi ra ngoài trong vài phút đầu, trước khi bạn kịp nhận ra có chuyện.
Vì vậy quy tắc quan trọng nhất sau một ca nhiễm thật: đổi mật khẩu từ MỘT THIẾT BỊ KHÁC, không phải từ máy vừa nhiễm. Điện thoại dùng mạng di động, hay một máy tính khác trong nhà. Nếu trên máy còn thứ ghi lại thao tác bàn phím, mật khẩu mới bạn vừa đặt cũng ra ngoài ngay lúc bạn gõ — và lần này bạn còn tưởng là đã xử lý xong.
- Email trước tiên. Ai giữ được email thì đặt lại được gần hết các tài khoản còn lại.
- Rồi ngân hàng và ví điện tử.
- Rồi tài khoản công việc, rồi mạng xã hội, rồi mọi nơi đang dùng chung một mật khẩu cũ với hai nhóm trên.
- Với từng tài khoản, làm thêm một việc nhiều người bỏ qua: đăng xuất khỏi mọi thiết bị. Đổi mật khẩu không tự đóng phiên đã bị lấy, và phiên đó vẫn vào được.
- Bật xác thực hai lớp ở những chỗ có. Đây là thứ còn giữ được tài khoản ngay cả khi mật khẩu đã ra ngoài.
- Đừng lưu mật khẩu mới vào trình duyệt của máy vừa nhiễm, chừng nào chưa chắc máy đã sạch.
Còn một điều cần nói vì nó ngược với kỳ vọng: một lượt quét báo không tìm thấy gì cũng chưa chứng minh được máy sạch. Ba lý do. Phần quét chỉ nhận ra những gì đã biết. Nhóm ăn trộm thông tin thường chạy đúng một lần rồi tự xoá, nên không còn gì để tìm trong khi dữ liệu đã đi từ lâu. Và một lượt quét chạy từ trong hệ thống đang nhiễm, về bản chất, là hỏi nghi phạm xem nó có ở đây hay không.
Nên có lúc câu trả lời đúng không phải quét lần thứ năm. Khi phần bảo vệ không bật lại được, khi thứ vừa gỡ tự quay lại sau mỗi lần khởi động, khi quyền quản trị không còn nằm ở tài khoản của bạn, khi dữ liệu đã bị mã hoá, hay đơn giản khi máy giữ việc làm ăn và bạn cần sự chắc chắn thay vì một lời hứa — thì dựng lại hệ thống từ đầu là câu trả lời an toàn, không phải dọn tiếp. → Cài lại Windows — khi nào nên chọn và cần chuẩn bị gì
Việc dựng lại cũng có giới hạn của nó, và RIGPC nói trước: nó xoá máy nên dữ liệu phải lấy ra trước; nó không lấy lại được tệp đã bị mã hoá; và nó không hoàn tác được mật khẩu đã ra ngoài — phần đổi mật khẩu vẫn phải làm, dựng lại hay không dựng lại.
Mang máy tới quầy khi bạn đang ở một trong các trường hợp nên ngừng dùng ở mục trên, khi bốn việc tự kiểm đã làm mà hành vi lạ vẫn quay lại, hoặc khi bạn không muốn đoán nữa. Tới quầy RIGPC ở TP.HCM thì nói giúp kỹ thuật viên ba mốc: máy bắt đầu lạ từ khi nào, bạn đã bấm hay chạy gì ngay trước đó, và trong máy có dữ liệu nào không được mất. Ba câu đó quyết định thứ tự làm việc, và quyết định luôn chuyện có nên dựng lại máy hay không.
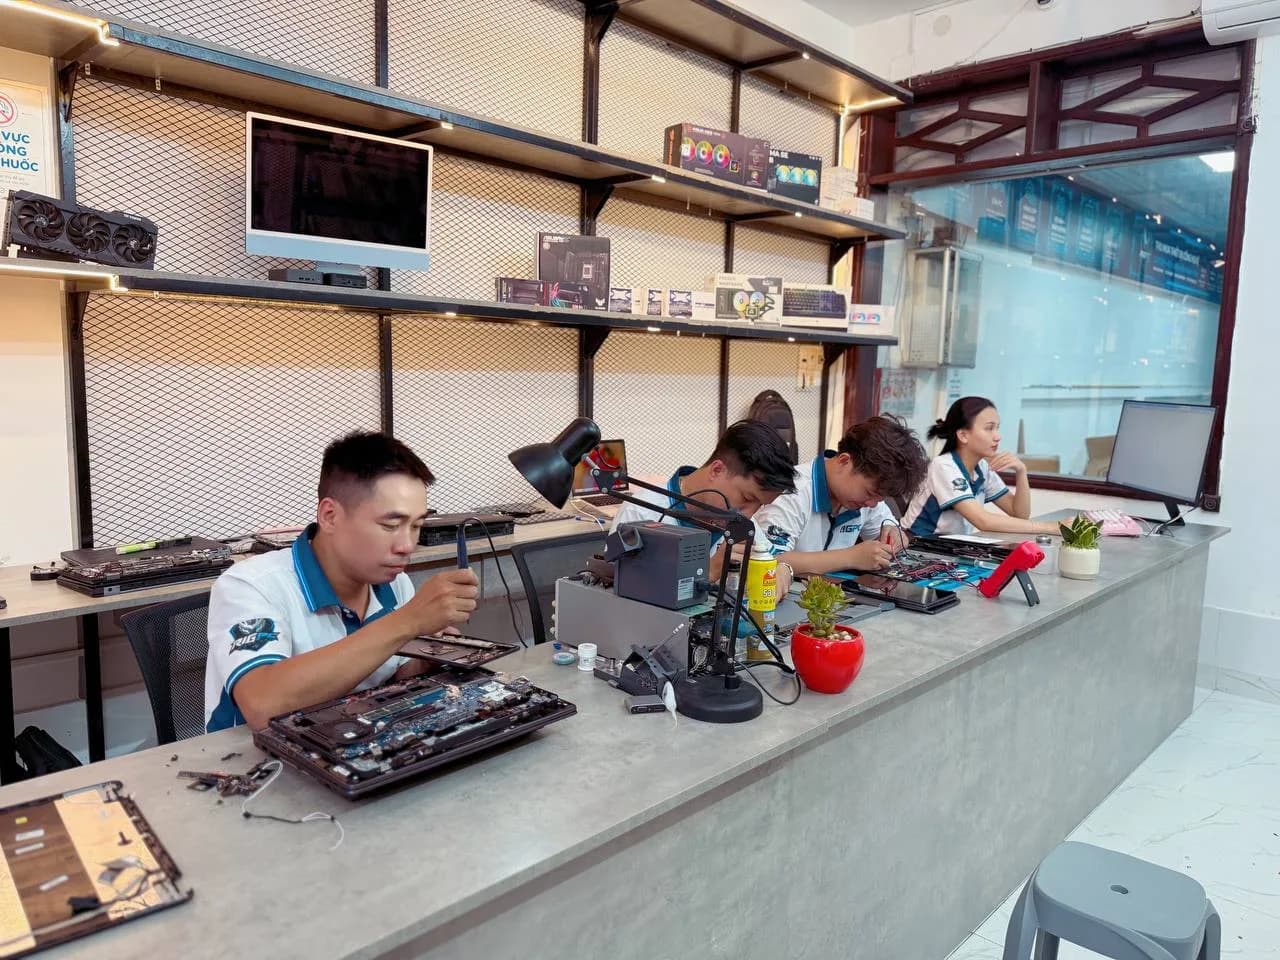
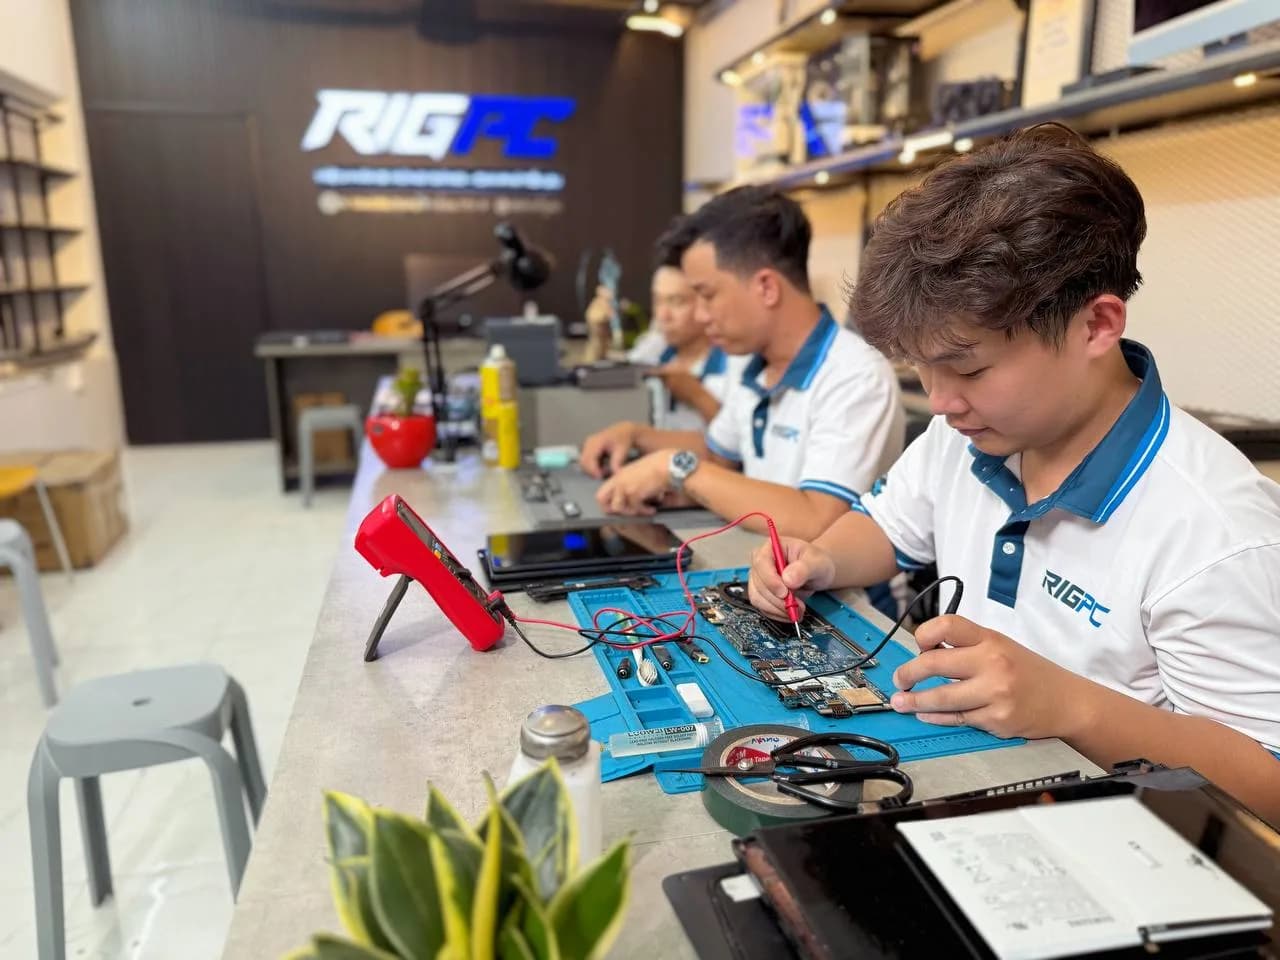
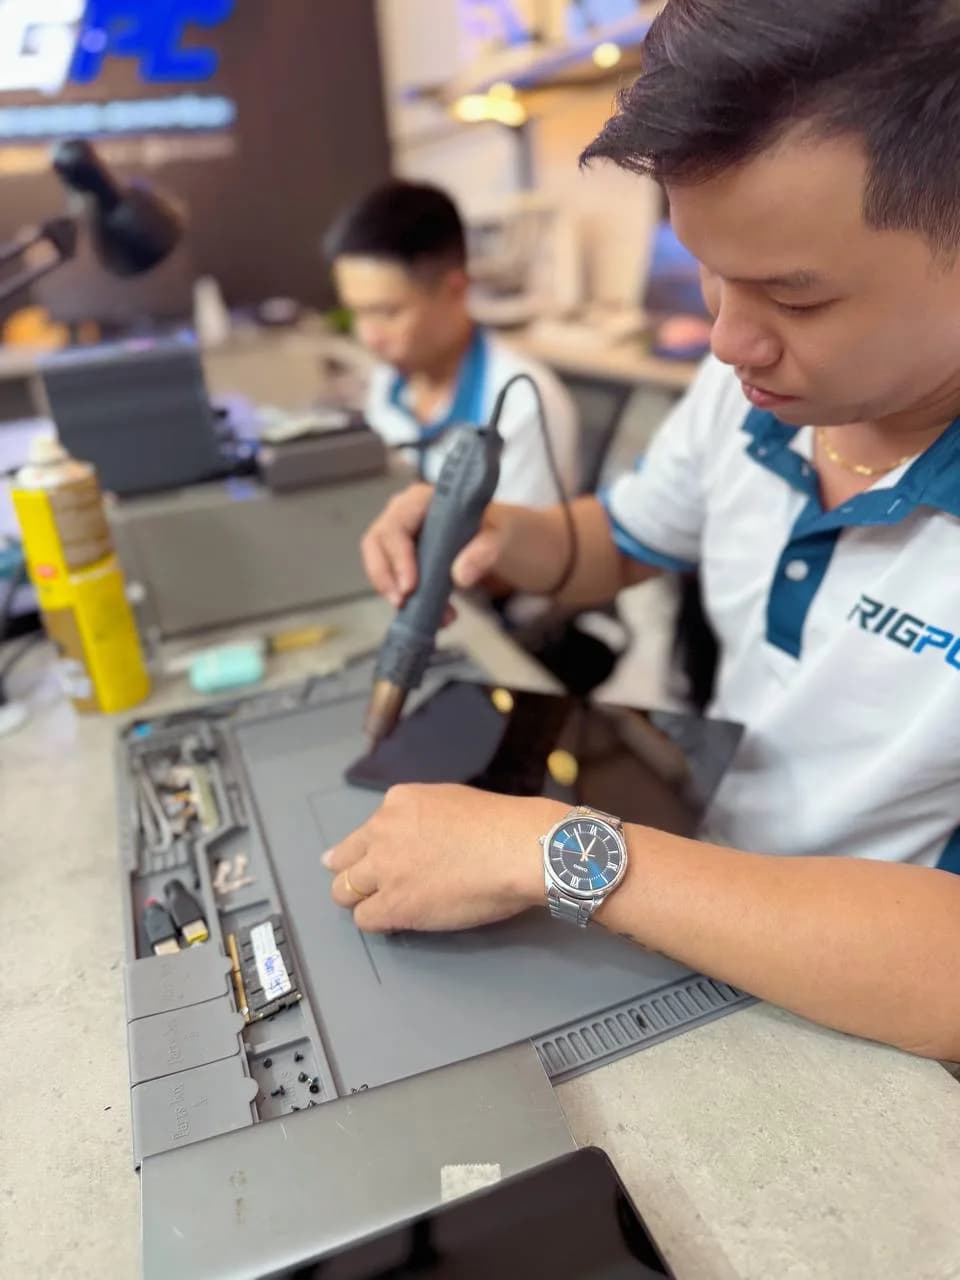
Ảnh chụp tại xưởng RIGPC
Quy Trình Tiếp Nhận & Sửa Chữa Tại RIGPC
Tiếp nhận & ghi nhận tình trạng
Ghi nhận model máy, lỗi khách mô tả và tình trạng ban đầu.
Kiểm tra & chẩn đoán
Kỹ thuật kiểm tra thực tế để xác định nguyên nhân và hạng mục xử lý.
Báo phương án, chi phí & thời gian
Thông báo rõ lỗi, cách xử lý, chi phí và thời gian dự kiến.
Khách xác nhận
RIGPC chỉ thực hiện khi khách đồng ý phương án và chi phí.
Thực hiện sửa chữa & test
Thực hiện đúng hạng mục đã xác nhận, kiểm tra lại trước khi bàn giao.
Bàn giao & bảo hành
Khách kiểm tra máy, nhận bảo hành và thông tin hạng mục đã xử lý.
Bảng Giá Dịch Vụ
| Dịch vụ | Chi phí dự kiến | Thời gian |
|---|---|---|
| Diệt Virus / Gỡ Phần Mềm Độc Hại | Báo giá sau kiểm tra | 1–3 giờ |
* RIGPC kiểm tra miễn phí rồi báo chi phí chính xác trước khi làm — đồng ý mới sửa.
🩺 Chẩn Đoán Lỗi Sơ Bộ
Trả lời vài câu hỏi để khoanh vùng nguyên nhân và chi phí tham khảo. Đây là chẩn đoán sơ bộ — giá cuối cùng chỉ xác nhận sau khi kiểm tra máy trực tiếp (miễn phí).
Diệt virus máy tính tại RIGPC P. Hòa Hưng TP.HCM — xử lý tất cả loại virus, ransomware, trojan. Phục vụ từ Tân Bình, Bình Thạnh, Quận 3, Phú Nhuận.
Máy Nào Hay Gặp Lỗi Này?
Chọn loại máy hoặc hãng của bạn để xem các hạng mục RIGPC nhận cho đúng model đó.
